티빙, 제로 트러스트 보안 체계 재구축
3954만 계정 유출 후 고객 정보 보호 강화
한눈에 보기
- 티빙은 3954만 개 계정이 유출된 대규모 개인정보 유출 사고 이후, 접근 검증, 최소 권한, 침해 가정, 지속 검증을 핵심 원칙으로 제로 트러스트 보안 체계를 전면 재구축했다.
- 이번 재구축은 앱 서명키와 DRM 키를 전면 교체하고, 비밀번호 저장 알고리즘을 bcrypt 기반으로 전환하며, 전 임직원의 PC에 차세대 단말 보안 솔루션(EDR)을 도입하는 등 실시간 탐지 체계를 구축한 결과다.
- 티빙은 클라우드 환경의 이상 행위를 실시간 탐지하고, 시스템 접근 권한을 업무별로 세분화하며, 구버전 앱의 강제 업데이트를 통해 보안 위험을 줄였다.
티빙이 제로 트러스트(Zero Trust) 기반 보안 체계를 재구축하며 고객 정보 보호를 강화했다고 23일 밝혔다. 제로 트러스트는 모든 접근을 기본적으로 신뢰하지 않고 사용자, 기기, 권한을 지속적으로 확인하는 보안 원칙이다. 티빙은 △철저한 접근 검증 △최소 권한 △침해 가정 △지속 검증을 4대 핵심 원칙으로 정하고 서비스와 클라우드 환경 전반에 적용하고 있다.
접근 검증은 앱과 웹 전 구간에 인증 토큰 검증을 적용하고 구버전 앱의 강제 업데이트를 실시했다. 시스템과 서비스 접근 권한은 업무별로 세분화하고, 클라우드 환경의 이상 행위를 실시간 탐지하는 체계도 마련했다. 자격증명 관리 도구와 소스코드 분석, 취약점 관리 솔루션 도입을 검증하고 모의해킹과 취약점 진단 범위를 클라우드 계정과 권한까지 확대할 계획이다.

코드 내 비밀정보를 전용 관리 시스템으로 이관하고 전 임직원 PC에 차세대 단말 보안 솔루션(EDR)을 적용했다. 고객 정보 보호를 위해 앱 서명키와 DRM 키를 전면 교체하고 비밀번호 저장 알고리즘도 bcrypt 기반으로 전환했다. 로그인과 세션 검증 구조도 고도화해 고객 정보 보호 수준을 높였다.
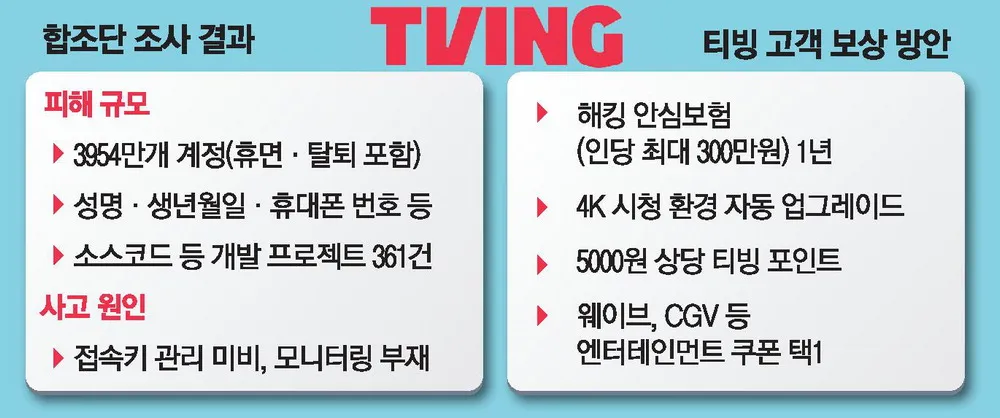
과학기술정보통신부는 당시 티빙의 개인정보 유출로 로그인이 가능한 활성화 계정과 비활성화 계정, 테스트 계정 등 중복 포함 총 3954만개 계정이 유출됐다고 발표했다. 이는 티빙이 보안 체계를 재정비한 배경이 되는 대규모 정보 유출 사건이다. 티빙은 제로 트러스트 원칙에 기반한 접근·권한 관리와 침해 대응 체계를 고도화하고 AI 기반 위협 탐지 등 차세대 보안 기술 투자도 지속해 안전한 서비스 환경을 구축하겠다고 밝혔다.

티빙은 제로 트러스트 보안 체계를 고도화하기 위한 후속 조치도 추진한다. 시나리오별 인시던트 대응 체계를 점검하고 대응 절차를 구체화했다. 버그바운티 도입도 검토하고 있으며, 클라우드 보안 통합 점검 체계를 강화해 인공지능(AI) 기반 보안 위협 탐지·차단 기술을 적용해 실시간 대응 역량을 높일 방침이다. 변조 앱에 대한 탐지 및 차단 기술 적용도 검토 중이다.
한국 독자를 위한 맥락
티빙이 제로 트러스트 보안 체계를 재구축한 배경은 3954만 개 계정이 유출된 사건에서 비롯된다. 이는 과학기술정보통신부가 발표한 수치로, 활성화 계정과 비활성화 계정, 테스트 계정이 모두 포함된 대규모 정보 유출 사고였다. 이 사건은 단순한 기술적 오류를 넘어, 사용자 정보가 무단으로 접근 가능한 상태에서 장기간 방치된 보안 관리의 실패를 보여주는 사례였다.
이후 티빙은 보안 체계를 재정비하기 위해 접근 검증과 권한 관리를 근본부터 바꿨다. 이는 기존에 사용자 인증이 약한 앱 버전이 여전히 시스템에 연결되어 있을 수 있었던 문제를 해결한 조치다.
보안 체계의 핵심은 '모든 접근을 신뢰하지 않는다'는 제로 트러스트 원칙에 기반한다. 이를 위해 티빙은 사용자와 기기의 자격을 지속적으로 검증하고, 업무별로 필요한 최소한의 권한만 부여하는 방식으로 접근 권한을 세분화했다. 이는 한 명의 직원이 과도한 권한을 가지는 것을 막고, 내부 위협이나 계정 탈취 시 피해를 최소화하는 구조다.
또한, 비밀번호 저장 방식을 기존 방식에서 bcrypt 기반으로 전환하고, 앱 서명키와 DRM 키를 전면 교체함으로써, 정보 유출이 발생한 이후에도 여전히 유효한 인증 정보가 시스템에 남아 있지 않도록 했다. 이는 기존에 저장된 정보가 악용되는 것을 막는 중요한 보안 조치다.